가상자산 거래소 빗썸에서 사내 업무 시스템 해킹으로 인해 빗썸 고객정보 유출 사고가 발생했습니다.
임직원 정보 유출에 이어 일부 고객 정보까지 외부로 유출된 사실이 뒤늦게 확인되어 금융당국의 조사가 진행 중입니다.
사내 모바일 업무 시스템 해킹 사고 발생
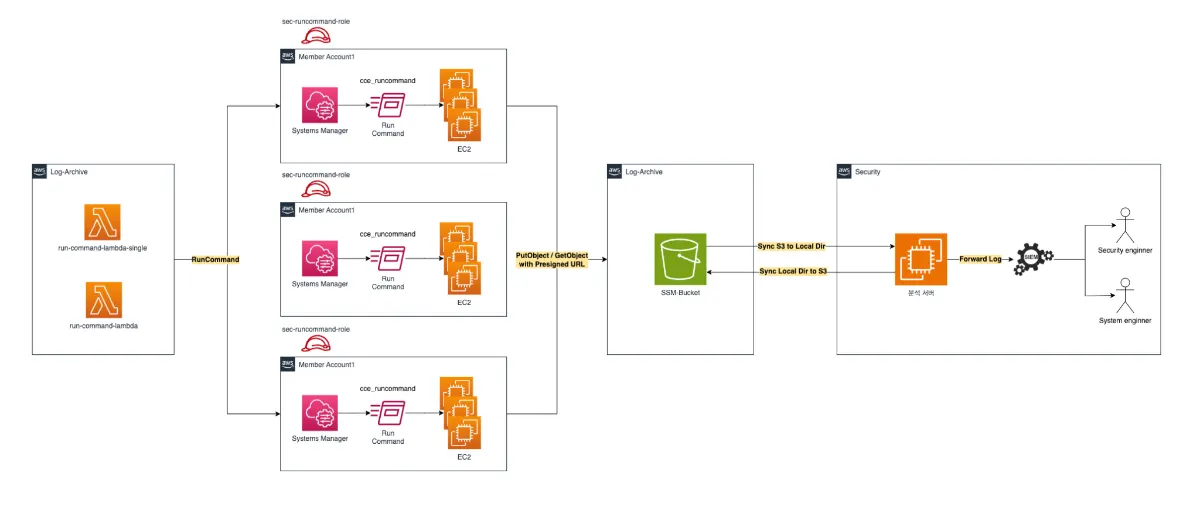
2026년 10월 29일 가상자산업계에 따르면 빗썸은 27일 발생한 사내 모바일 업무 시스템 해킹 사고를 인지했습니다.
외부인이 직원들이 사용하는 업무 시스템에 무단으로 접속하면서 이번 빗썸 고객정보 유출 사건이 발발한 것으로 추정됩니다.
임직원에 이어 확인된 고객 정보 유출 범위

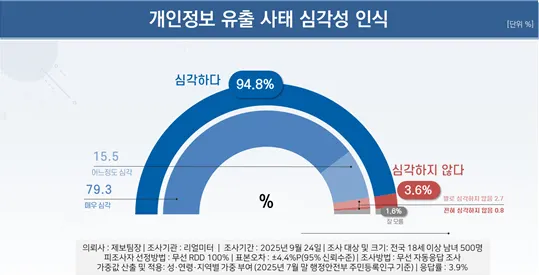
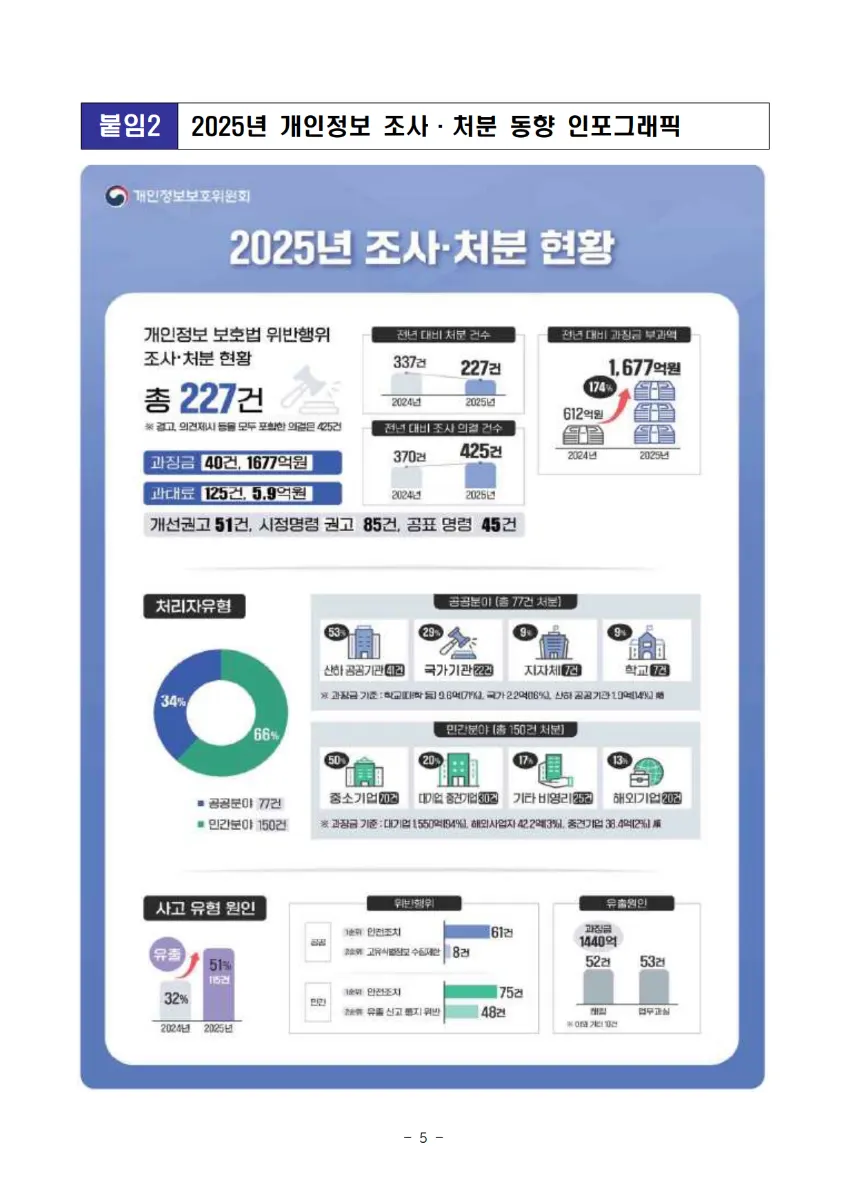
사고 직후 빗썸은 금융당국과 한국인터넷진흥원, 개인정보보호위원회에 침해 사고를 신고했습니다.
초기에는 임직원 정보 유출만 알렸으나 세부 분석 과정에서 수백 건에 달하는 빗썸 고객정보 유출 사실을 뒤늦게 인지했습니다.
금융권 전반으로 확산되는 해킹 피해 실태
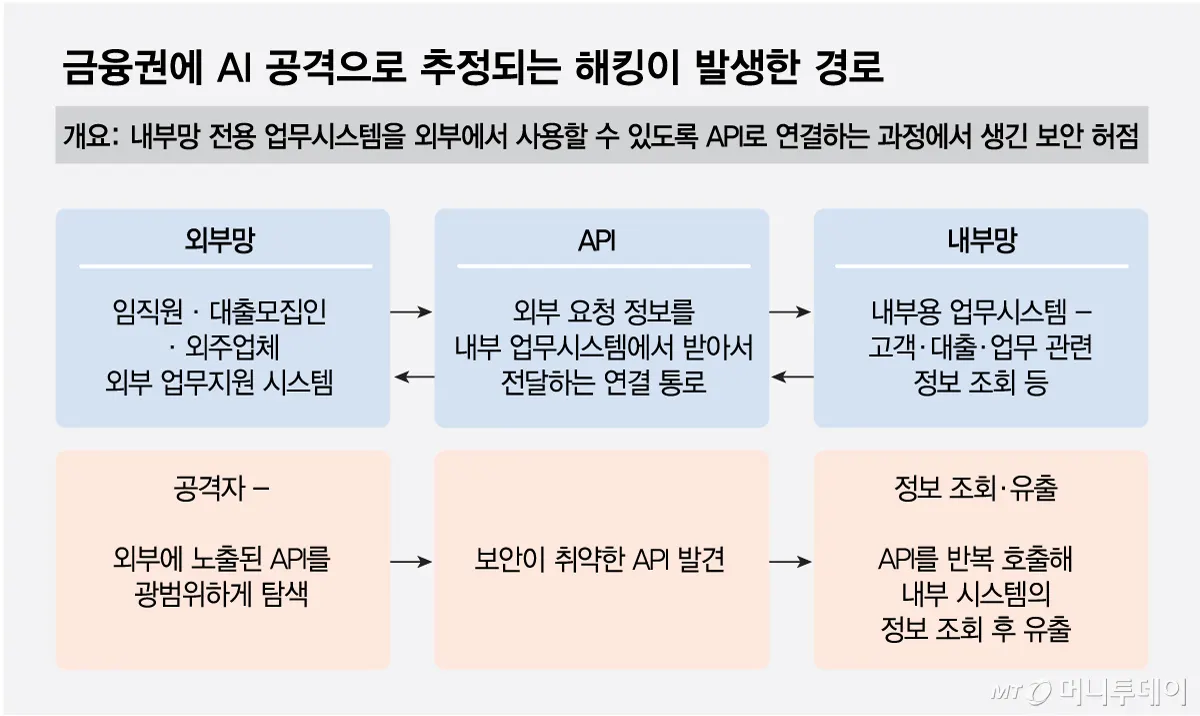

최근 금융권을 겨냥한 해킹 사고는 한 달 가까이 지속되며 피해 범위가 점차 확산하고 있습니다.
미래에셋생명, 대신증권, 미래에셋자산운용에 이어 빗썸까지 추가되면서 침해 사고를 입은 금융회사는 20곳으로 늘어났습니다.
이처럼 연쇄적인 보안 사고 속에서 발생한 빗썸 고객정보 유출 현황은 금융권 보안 관리의 취약점을 단적으로 보여줍니다.
조사 과정에서 지속적으로 늘어나는 유출 규모
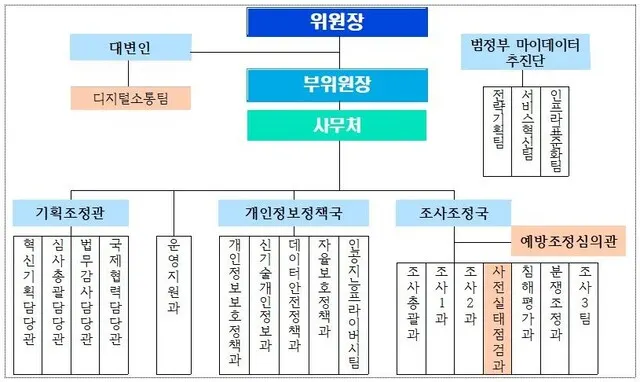
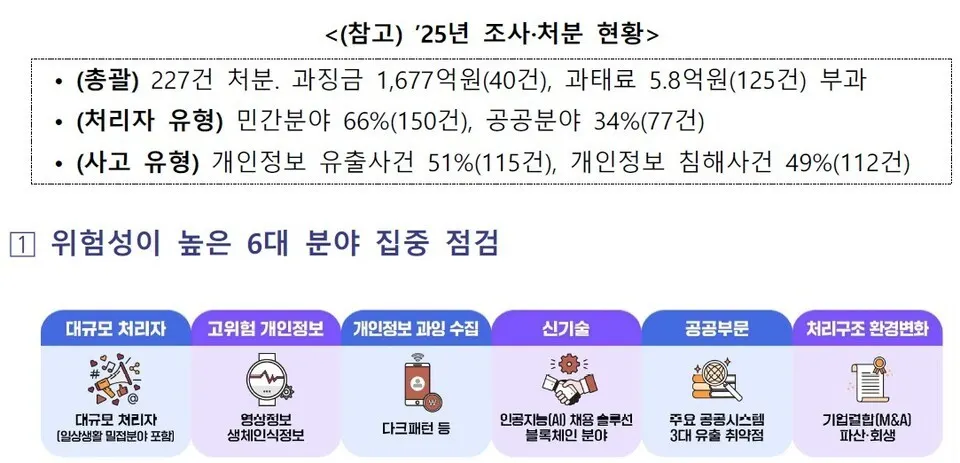
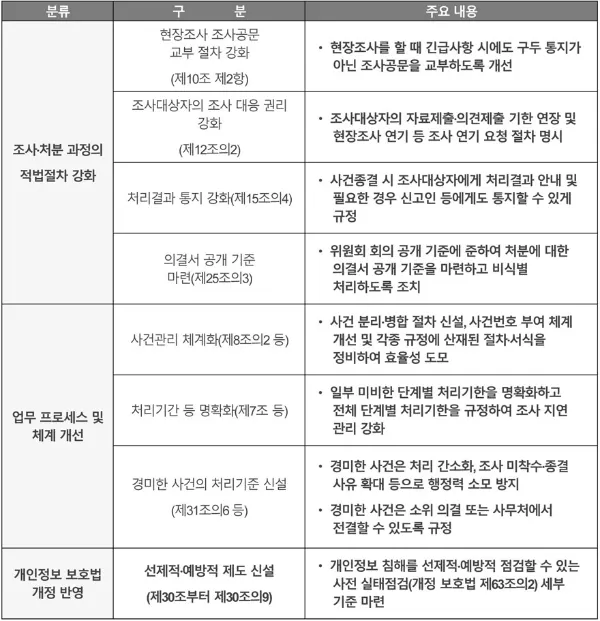
금융당국과 보안 기관의 정확한 유출 범위 조사가 진행되면서 피해 규모는 계속해서 확대되는 양상입니다.
KB국민은행의 경우 당초 119명이었던 유출 대상이 조사 결과 2,210명으로 대폭 늘어난 바 있습니다.
빗썸 역시 추가 조사를 통해 빗썸 고객정보 유출 건수와 구체적인 유출 항목을 정밀 분석하고 있습니다.
금전적 피해로 이어지는 가상자산 업계 우려
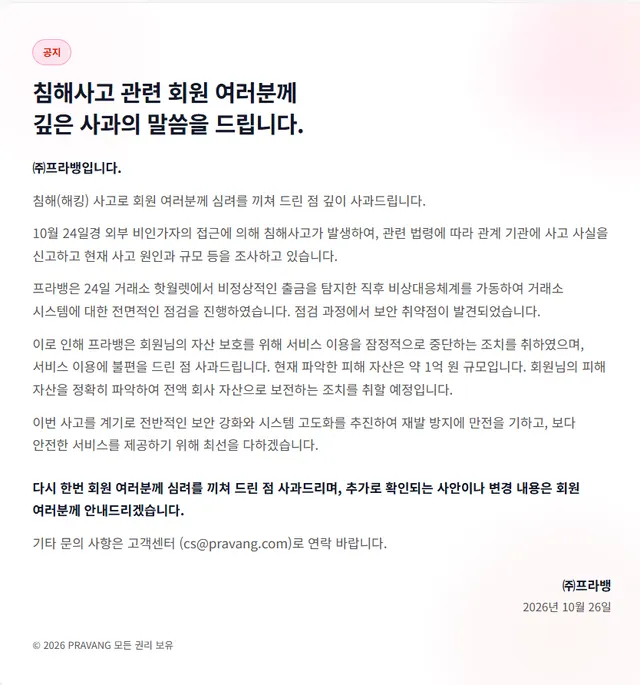
가상자산 업계에서는 개인정보 유출을 넘어 실질적인 금전적 피해로까지 해킹 여파가 퍼지는 것에 우려를 표하고 있습니다.
실제로 가상자산 거래소 프라뱅은 최근 해킹으로 1억 원 상당의 자산 피해를 입고 서비스를 잠정 중단했습니다.
이러한 업계 상황 속에서 이번 빗썸 고객정보 유출 피해자들의 2차 피해 방지를 위한 신속한 조치가 요구되고 있습니다.
2차 피해 예방과 가상자산 거래소 보안 대책
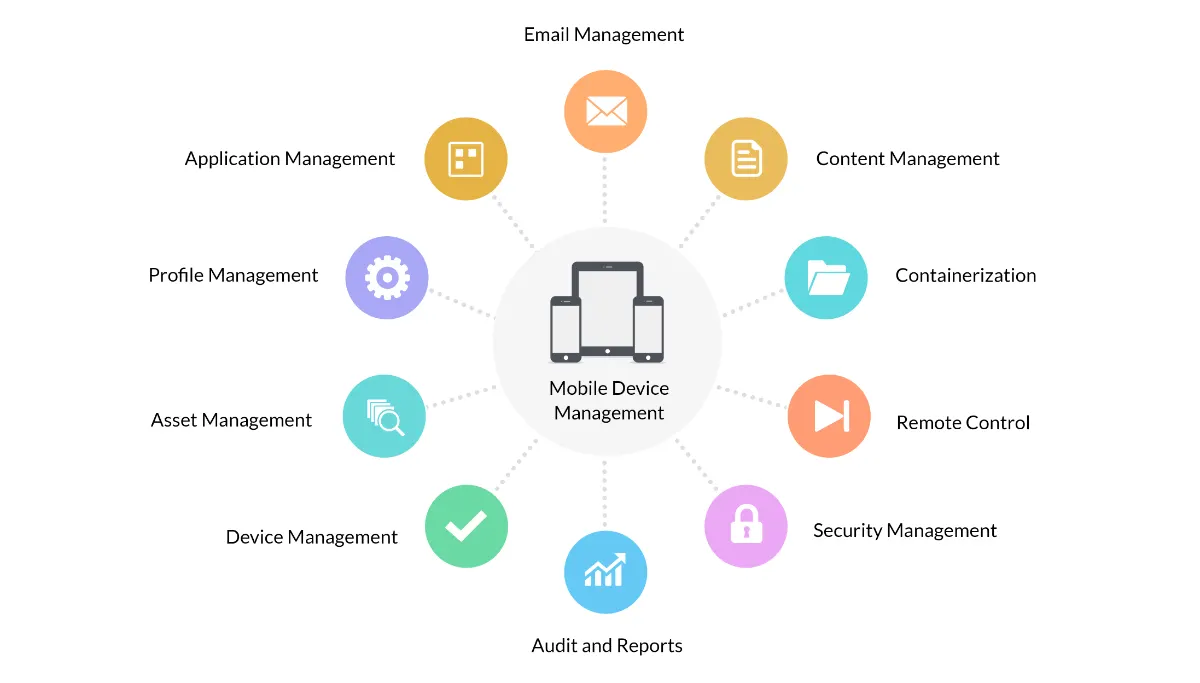
전문가들은 유출된 정보를 악용한 스미싱이나 스팸, 계정 도용 등 추가 피해에 주의할 것을 당부하고 있습니다.
빗썸은 보안 취약점을 보완하고 금융당국과 협력하여 피해 범위를 명확히 파악하는 데 집중하고 있습니다.
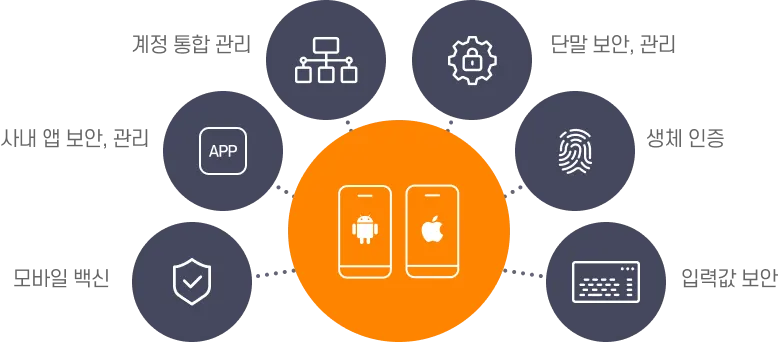
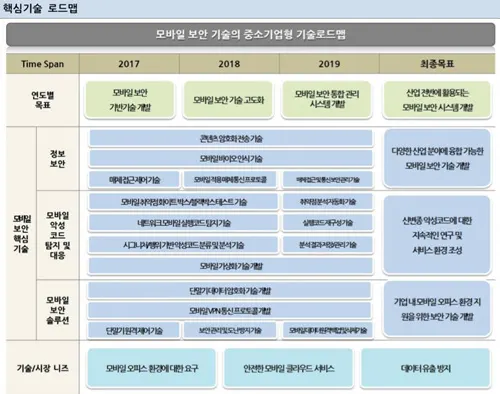
이번 빗썸 고객정보 유출 계기로 가상자산 거래소 전반의 모바일 보안 시스템 및 접근 권한 관리 강화가 시급한 과제로 떠올랐습니다.
출처: 한국인터넷진흥원, 개인정보보호위원회, 제공된 참고자료